 Lenka Sovíková
Na internetu pravděpodobně neexistuje uživatel, který se ještě nikdy nesetkal s CAPTCHA. Dalo se tedy čekat, že se kyberútočníci dřív nebo později naučí tento jednoduchý antispamový test zneužívat k instalaci malwaru a získání přístupu do našeho zařízení a k našim osobním a finančním údajům.
„Útočníci se opírají o dříve prověřené a dobře fungující taktiky, které neustále zdokonalují. První kroky ke kompromitaci zařízení jsou stále založené na sociálním inženýrství, dále se ale přizpůsobují chování uživatelů na vyvíjejících se platformách, ať už jde o populární nástroje AI nebo CAPTCHA. Vzhledem k flexibilitě a efektivitě taktik ve stylu ClickFix budou útočníci pravděpodobně i nadále sledovat trendy v ověřování a přizpůsobovat jim své metody,“ vysvětluje náš bezpečnostní expert Ondrej Kubovič.
V následujícím článku se dozvíte, jak tento podvod funguje i jak se před ním ochránit.
Co to je CAPTCHA neboli „Nejsem robot“?
Pokud termín CAPTCHA přece jen neznáte, rychle si ho vysvětlíme. Zkratka CAPTCHA znamená „Completely Automated Public Turing test to tell Computers and Humans Apart“, tedy doslova „plně automatický veřejný Turingův test pro rozeznávání počítačů od lidí“. Na internetu se používá zhruba od roku 1997.
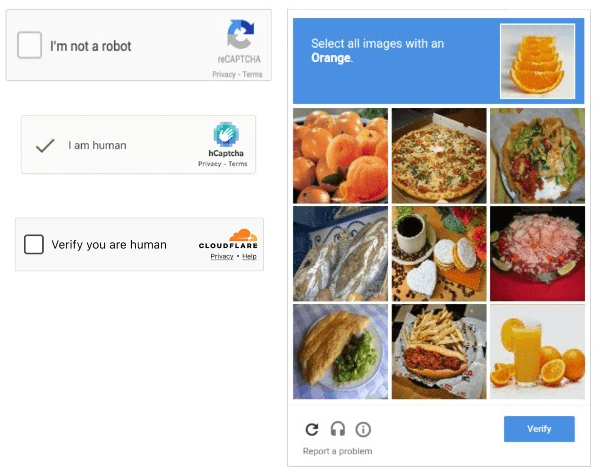
CAPTCHA zastřešuje více druhů antispamových testů, díky kterým umí webová stránka rozeznat, zda k ní přistupuje člověk (což je dobře), nebo bot (což je špatně). Různí poskytovatelé (např. Google reCAPTCHA, hCaptcha nebo Cloudflare Turnstile) používají různé testy, z nichž některé dokonce probíhají na pozadí bez nutnosti uživatelské interakce. Pokud se od nás nějaká akce vyžaduje, je to většinou taková, kterou stroje neumí provést, jako např. výběr specifických obrázků, přepis zdeformovaného nápisu apod.
Co je „nejsem robot“ podvod?
Podvod s CAPTCHA funguje tak, že na uživatele vyskočí pop-up s testem, který je k nerozeznání od skutečného. Při jeho plnění ale dojde k chybě a pro dokončení je třeba, aby uživatel spustil kód, nainstaloval rozšíření nebo povolil notifikace v prohlížeči.
A právě tady přichází na scénu ClickFix. Jakmile uživatel klikne na CAPTCHA, aby potvrdil svou identitu, do jeho schránky (clipboardu) se zkopíruje škodlivý kód. Pak se zobrazí další instrukce, které uživatele většinou navádějí k otevření systémových nástrojů jako Spustit a PowerShell na Windows nebo Terminál na Windows, macOS a Linuxu.
Jakmile do nich uživatelé příkaz nakopírují a spustí, nainstalují malware. Nejčastěji jde o infostealer, trojského koně pro vzdálený přístup (RAT), ransomware nebo software pro cryptomining. Funguje to překvapivě dobře, protože CAPTCHA je natolik běžná, že na ni většina uživatelů kliká úplně automaticky.
Chameleon jménem ClickFix
ClickFix vám je možná povědomý, protože jsme o něm už psali. Kromě CAPTCHA se totiž skrývá i pod falešným systémovým pop-upem, který uživatele informuje o tom, že v jeho zařízení nastala chyba, kterou je třeba neprodleně opravit. Následující kroky jsou stejné jako v případě podvodu.
Setkat se můžeme i s falešným nástrojem AI, který předstírá problém s vybavením našeho zařízení (webkamerou, prohlížečem apod.). Instrukce mají v tomto případě podobu ochotného asistenta AI. Další kroky a následky jsou stejné, vždy se mění jen „návnada“.
Jak rozeznat pravou CAPTCHA od falešné?
| Normální CAPTCHA: | Podezřelá CAPTCHA: |
|---|---|
| Zaškrtávací políčko („Nejsem robot“) vedoucí k potvrzení | Zaškrtávací políčko („Nejsem robot“) vedoucí k dalším instrukcím |
| Jednoduchý úkol (vybrat všechny obrázky, na kterých je most, přepsat text, sestavit obrázek apod.) | Požadavek stisknout Windows + R, otevřít Spustit / PowerShell / Terminál Windows / Příkazový řádek, vložit a spustit příkaz |
| Nic není třeba instalovat, zapínat ani mačkat konkrétní klávesové zkratky | Je třeba instalovat rozšíření, kliknout na „Povolit“ v prohlížeči nebo splnit instrukce o několika krocích |
| Test je většinou vložený na původní stránce a není třeba opouštět prohlížeč | Test má většinou podobu vyskakovacího okna a chce po uživateli provádět úkony mimo prohlížeč |
Co dělat, pokud si nejsme jistí pravostí CAPTCHA?
Pokud si nejste jistí, že pop-up, který na vás vyskočil, je skutečnou CAPTCHA, existují způsoby, jak to ověřit.
- Pečlivě zkontrolujte webovou adresu, a to hlavně doménu. Zajímat vás budou úmyslné překlepy, neobvyklé koncovky domény či slova nebo subdomény navíc. Využít můžete také kontrolu adresy zdarma ESET Link Checker.
- Ujistěte se, že stránka používá protokol HTTPS, který vás chrání před odposloucháváním online aktivity. Jeho přítomnost není automaticky zárukou bezpečnosti, ale pokud stránka začíná jen HTTP, je nedůvěryhodná zcela určitě.
- Potvrďte si, že je CAPTCHA na stránku vložená a nejde o vyskakovací okno (pop-up).
- Položte myš na zaškrtávací políčko nebo odkaz a zkontrolujte, kam vede. Pokud jde o nesouvisející nebo neznámou doménu, raději neklikejte.
Co se stane, pokud klikneme na falešnou CAPTCHA?
Dobrá zpráva je, že samotné kliknutí na zaškrtávací políčko vám do počítače malware nenainstaluje. Pokud ale podniknete jakékoliv kroky, které po vás falešná CAPTCHA chce, výsledek může být bohužel jiný. Nic ale není ztraceno.
Co dělat, když jste vyhodnotili CAPTCHA jako podezřelou nebo klikli, ale nic jste nestahovali, nekopírovali ani nespustili
Zavřete prohlížeč nebo stránku a nevracejte se na ni. Vyčistěte všechny notifikace a stahování. Pokud jste povolili oznámení, vypněte je (návod pro Chrome, Microsoft Edge a Firefox najdete na jejich webech) a pro jistotu proveďte kontrolu antivirovým programem.
Co dělat, když jste příkaz zkopírovali nebo vložili, ale dosud nespustili
Pokud jste zkopírovali odkaz do schránky, nemačkejte Enter a nespouštějte příkaz. Zavřete všechna systémová okna, která jste spustili, a vyčistěte si schránku zkopírováním jiného neškodného textu. Zkontrolujte si stahování a doplňky prohlížeče a spusťte antivirovou kontrolu.
Co dělat, když jste spustili příkaz, něco nainstalovali nebo vložili přihlašovací údaje
Pokud jste spustili příkaz, na který vás navedla falešná CAPTCHA, a bojíte se, že jste si nainstalovali ClickFix, postupujte podle následujících kroků:
- Odpojte se od internetu.
- Spusťte celkovou kontrolu systému antivirovým programem.
- Na jiném, bezpečném zařízení změňte hesla ke všem důležitým účtům a zapněte dvoufázové ověření.
- Zkontrolujte si doplňky prohlížeče, stažené soubory, uložená hesla, aktivní přihlášení a finanční či kryptoměnové účty.
- Pokud jde o pracovní počítač, zajděte na firemní IT. V opačném případě vyhledejte IT servis.
- Záležitost nahlaste na StopOnline.cz. Pokud už došlo k finanční újmě, kontaktujte svou banku a Policii ČR.
Anti-phishing
Zabraňuje pokusům o získání citlivých informací, jako jsou uživatelská jména a hesla či údaje o kreditních kartách a účtech. Blokuje podvodné webové stránky.
VYZKOUŠET
Shrnutí
Podvody s falešnou CAPTCHA zneužívají běžného antispamového testu k instalaci malwaru a finančním podvodům. Legitimní CAPTCHA po uživatelích nikdy nechce, aby opouštěli prohlížeč, povolovali oznamování, něco stahovali nebo instalovali, spouštěli systémové programy či příkazy.
Pokud po vás CAPTCHA chce, abyste provedli nějakou z výše zmíněných činností, na nic neklikejte a zavřete prohlížeč. Pokud už jste zkopírovali příkaz do schránky, nemačkejte Enter a nic nespouštějte. V případě, že jste už splnili instrukce falešné CAPTCHA, okamžitě podnikněte kroky k nápravě popsané výše.
Dokud tento typ podvodu funguje, útočníci v něm budou pokračovat. Je tedy na nás, abychom opatrným jednáním zajistili, že se jim nevyplatí.
Mohlo by vás zajímat:
🔄 Jak se nenechat převálcovat trojským koněm?
🔄 Podpora Windows 10 oficiálně skončila. Jak se připravit na Windows 11?
🔄 Jak bezpečná je umělá inteligence v roce 2026?
 Tereza Malkusová